 Bitcoin
 Ethereum
 Tether
 USDC
 TRON
 Zcash
 Dogecoin
 Monero
 Chainlink
 LEO Token
 Cardano
 Stellar
 Bitcoin Cash
 Dai
 Litecoin
 Hedera
 Cronos
 OKB
 Ethereum Classic
 KuCoin
 Algorand
 Cosmos Hub
 Dash
 VeChain
 TrueUSD
 Tezos
 Decred
 Basic Attention
 IOTA
 NEO

Пользователей Cardano начали атаковать через поддельные кошельки Eternl


Пользователи сети Cardano оказались под угрозой фишинговой атаки: злоумышленники распространяют ссылки на вредоносное программное обеспечение, замаскированное под десктоп-приложение кошелька Eternl. Атака началась 31 декабря и продолжается до сих пор.
Мошенники рассылают письма, которые имитируют официальное сообщение о выпуске кошелька для стейкинга токенов Cardano. Чтобы вызвать доверие, в письме упоминаются реальные стимулы экосистемы, например, вознаграждение токенами NIGHT и ATMA через программу Diffusion Staking Basket. Хакеры создали почти точную копию официального анонса Eternl Desktop. В фейковом сообщении говорится о совместимости с аппаратными кошельками, локальном управлении ключами и расширенных инструментах делегирования.
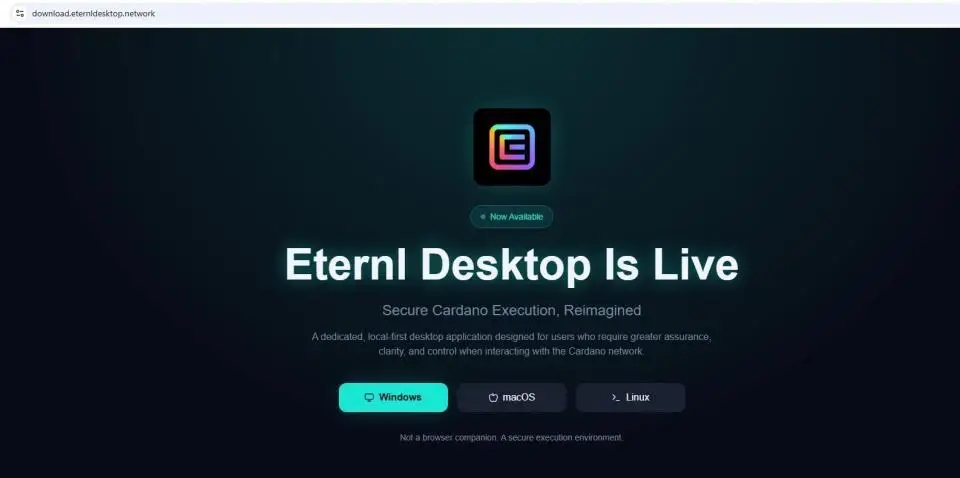
Для распространения вредоносного установщика используется недавно зарегистрированный домен download.eternldesktop.network. Пакет установки не имеет официальной верификации и цифровой подписи. Анонимный исследователь угроз и аналитик вредоносного ПО под ником Anurag рассказал, что провел техническую экспертизу и обнаружил: файл Eternl.msi содержит скрытую утилиту удаленного управления LogMeIn Resolve.
При запуске установщик создает в каталоге Program Files новую структуру папок. Затем записывает несколько конфигурационных файлов, один из которых активирует функцию удаленного доступа без участия пользователя. Anurag рассказал, что вредоносная программа передает информацию о системных событиях на удаленные серверы, используя жестко заданные API‑ключи. Это создает устойчивый канал выполнения команд, мониторинга системы, долгосрочного присутствия в инфраструктуре жертвы и сбора учетных данных. Эксперт по безопасности отнес такое поведение к категории критических угроз.
Eternl — это универсальный легкий кошелек, разработанный командами TITAN и AHL, двух популярных пулов ставок Cardano. Это один из самых популярных кошельков Cardano в соцсетях среди владельцев ADA.
2 января анонимный блокчейн‑исследователь ZachXBT сообщил о масштабной атаке на криптовалютные кошельки. Неизвестный злоумышленник активно выводил средства из множества кошельков в сетях, совместимых с виртуальной машиной Эфириума. Хакер сосредоточился на кошельках с относительно небольшими суммами: потери каждого пострадавшего не превышают $2 000. На момент публикации сообщения ZachXBT общая сумма выведенных средств достигала примерно $107 000.
